Bảo mật kỷ nguyên đa tác tử: 13 Agent Gateway hàng đầu năm 2026 kiểm soát lưu lượng MCP và A2A

Điểm nhấn cốt lõi (Key Takeaways)
- Agent Gateway chính thức thay thế LLM Gateway truyền thống nhờ bổ sung lớp quản trị công cụ MCP, định danh tác tử (SPIFFE ID, RFC 8693) và điều phối giao tiếp liên tác tử (A2A).
- Bifrost thiết lập chuẩn hiệu năng mã nguồn mở với độ trễ xử lý trung bình chỉ 11 µs tại tải 5.000 RPS, trong khi thị trường thương mại chứng kiến làn sóng thâu tóm lớn với việc Palo Alto Networks tích hợp Portkey vào Prisma AIRS.
- Bảo mật quyền kép (Dual Authorization) và cách ly thông tin xác thực trở thành tiêu chuẩn cốt lõi: các giải pháp như Arcade đảm bảo API credentials không bao giờ bị đưa vào context window của LLM.
Khi hệ thống AI chuyển dịch từ truy vấn mô hình đơn lẻ sang thực thi công cụ và tự trị đa tác tử, Agent Gateway trở thành điểm kiểm soát hạ tầng bắt buộc nhằm quản trị giao thức MCP và luồng giao tiếp Agent-to-Agent (A2A). Báo cáo từ MarkTechPost công bố 13 giải pháp kiểm soát cổng hàng đầu năm 2026, tái định hình kiến trúc bảo mật và cấp quyền thời gian thực trong doanh nghiệp.
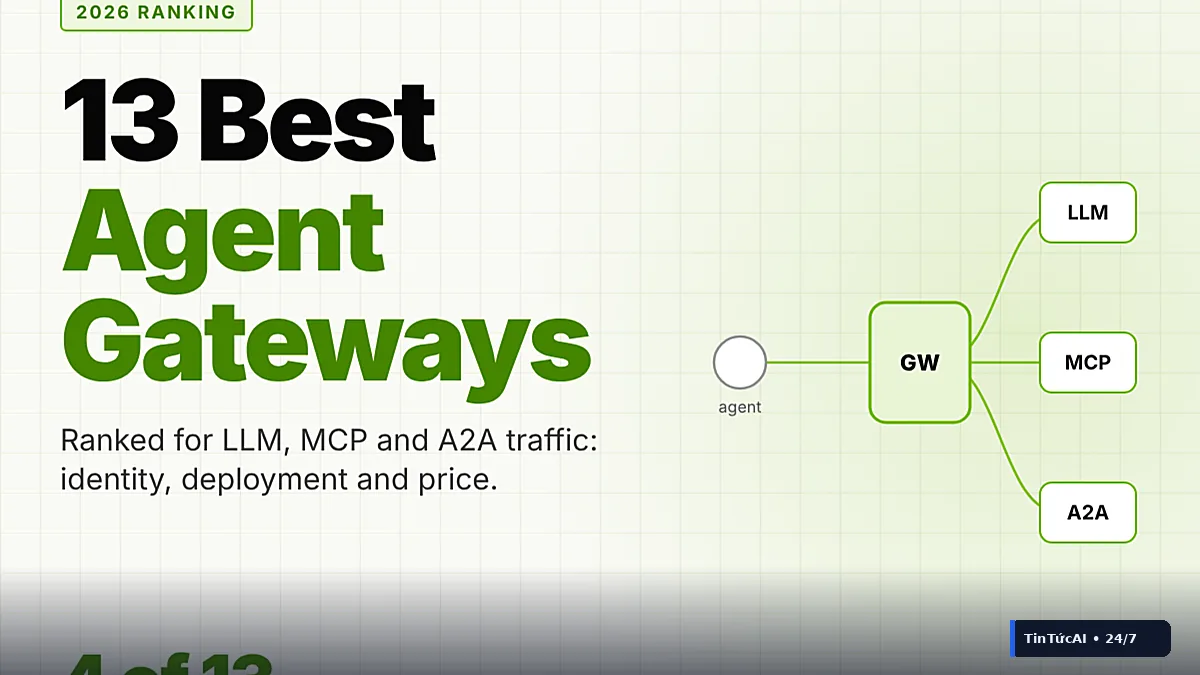
Kiến trúc triển khai trí tuệ nhân tạo năm 2026 ghi nhận bước chuyển dịch mang tính bản lề: các tác tử tự trị (AI Agents) không còn dừng lại ở việc gửi prompt và nhận phản hồi văn bản từ mô hình ngôn ngữ lớn (LLM). Chúng trực tiếp thực thi tác vụ thông qua Giao thức Ngữ cảnh Mô hình (Model Context Protocol - MCP), ủy quyền cho các tác tử chuyên biệt khác qua giao thức Agent-to-Agent (A2A) và can thiệp sâu vào các hệ thống dữ liệu nghiệp vụ cốt lõi. Sự thay đổi hành vi này biến các LLM Gateway thông thường thành mắt xích lỗi thời, mở đường cho sự thống trị của Agent Gateway – điểm chốt chặn hạ tầng quyết định danh tính, phạm vi công cụ và mức độ phân quyền của từng tác tử.
Báo cáo chuyên sâu mới nhất từ MarkTechPost đã phân tích và xếp hạng 13 giải pháp Agent Gateway tiêu biểu trong năm 2026 dựa trên 5 tiêu chí kỹ thuật: phạm vi bao phủ lưu lượng, cơ chế định danh và phân quyền, tùy chọn triển khai, độ trưởng thành hệ thống và tính minh bạch về chi phí.
Phân định ranh giới: Khác biệt giữa LLM Gateway và Agent Gateway
Một cổng định tuyến LLM truyền thống chỉ chịu trách nhiệm phân luồng prompt, cân bằng tải giữa các nhà cung cấp mô hình (OpenAI, Anthropic, Google), quản lý hạn mức token và lưu bộ nhớ đệm (caching). Tuy nhiên, khi một tác tử được kích hoạt, luồng dữ liệu phát sinh theo ba hướng độc lập (Tam giác lưu lượng AI): lưu lượng mô hình (LLM traffic), lưu lượng gọi công cụ (MCP traffic) và lưu lượng giao tiếp liên tác tử (A2A traffic).
Agent Gateway vận hành như một mặt phẳng kiểm soát tập trung (Unified Control Plane), can thiệp trực tiếp vào chu kỳ thực thi của tác tử: - Xác thực danh tính tác tử và người dùng: Phân tách rõ ràng giữa quyền hạn của người dùng cuối (User context) và quyền hạn của tác tử (Agent context) theo thời gian thực. - Lọc và phân quyền công cụ (Tool Governance): Đảm bảo tác tử chỉ nhìn thấy và thực thi các máy chủ MCP được chỉ định cho phạm vi nhiệm vụ cụ thể. - Bảo vệ thông tin xác thực (Credential Isolation): Ngăn chặn hoàn toàn việc chèn API keys hoặc token đăng nhập vào context window của LLM, triệt tiêu nguy cơ rò rỉ dữ liệu qua tấn công Prompt Injection.
Bảng so sánh thông số kỹ thuật 13 Agent Gateway tiêu biểu năm 2026
Dưới đây là số liệu kỹ thuật, kiến trúc và mô hình giá của các giải pháp dẫn đầu thị trường được trích xuất từ báo cáo:
| Tên giải pháp | Bản quyền / Nhà phát triển | Độ trễ & Thông lượng | Cơ chế định danh & Phân quyền | Hỗ trợ lưu lượng | Chi phí tham chiếu |
|---|---|---|---|---|---|
| Bifrost | Apache 2.0 (Go) | 11 µs tại 5.000 RPS | Quản trị model + MCP + A2A | LLM, MCP, A2A | Miễn phí mã nguồn mở; hỗ trợ 10.000+ model/25+ vendor |
| Kong 2.0 | Doanh nghiệp / Hybrid | Cấp độ Enterprise API | Thực thể cấp 1: Providers, Models, MCP, Agents | LLM, MCP, A2A | Báo giá theo doanh nghiệp |
| Gravitee | Unified Runtime | Cấp độ Enterprise API | RFC 8693 Token Exchange, phân quyền mức kỹ năng | LLM, MCP, A2A | Báo giá doanh nghiệp, tích hợp OpenTelemetry |
| AgentCore | Managed Cloud | Tối ưu hóa truy vấn ngữ nghĩa | Chính sách Cedar, On-behalf-of token exchange | LLM, MCP, A2A | Từ 0,005 USD / 1.000 lượt gọi (invocations) |
| Arcade | Actions Runtime | Tối ưu hóa thực thi | Đối soát vùng giao thoa quyền User - Agent | MCP, API Actions | 8.000+ công cụ tối ưu cho agent, cách ly bí mật |
| Palo Alto (Portkey) | Doanh nghiệp (Prisma AIRS) | Chốt chặn bảo mật tập trung | Policy engine hợp nhất cho Agentic AI | LLM, MCP, A2A | SaaS / Hybrid, chính thức GA từ tháng 7/2026 |
| Google Agent Gateway | Gemini Enterprise Platform | Giới hạn 5.000 tài nguyên quản trị | Định danh SPIFFE ID, bộ lọc bảo vệ Model Armor | LLM, MCP, A2A | Tích hợp trong gói Gemini Enterprise |
| Microsoft AI Gateway | Azure API Management | Mở rộng API Mgmt | Chuyển đổi REST API thành MCP server | LLM, MCP, A2A | Tính theo biểu phí Azure API Management |
| ContextForge | Apache 2.0 (Helm) | Hỗ trợ phân tán gRPC/REST | Đóng gói agent thành công cụ MCP | MCP, REST, gRPC, A2A | Miễn phí mã nguồn mở |
| Envoy Agent Router | Agentic AI Foundation | Cấp độ Edge Proxy Envoy | Chuẩn API tương thích OpenAI + MCP Gateway | LLM, MCP | Mã nguồn mở (chuyển giao từ tháng 9/2026) |
| Composio | SaaS Managed Layer | Phục vụ tích hợp SaaS | Quản trị OAuth tập trung, kết nối per-user | MCP, SaaS Actions | Miễn phí 100.000 tool calls/tháng; Pro từ 29 USD/tháng |
| TrueFoundry | Nền tảng MLOps | Tích hợp huấn luyện & triển khai | Quản lý MCP tập trung kết hợp LLM routing | LLM, MCP | Pro: 25 USD/user/tháng (gồm 20.000 req/calls) |
| Obot | Mã nguồn mở | Tích hợp giám sát thiết bị | Per-user auth, OAuth token exchange | LLM, MCP | Mã nguồn mở, lưu vết kiểm toán (audit logs) |
Phân tích chiến lược: Làn sóng an ninh mạng hóa và cuộc đua chuẩn hóa giao thức
Thị trường Agent Gateway năm 2026 phản ánh sự hội tụ của ba làn sóng công nghệ lớn:
Thứ nhất, sự thâu tóm của các gã khổng lồ bảo mật. Việc Palo Alto Networks hoàn tất thương vụ mua lại Portkey vào tháng 5/2026 và đưa vào thương mại hóa (GA) trong bộ giải pháp Prisma AIRS vào tháng 7/2026 khẳng định: lưu lượng của AI Agent hiện được xem là lưu lượng mạng nhạy cảm tương tự như kết nối microservices hay VPN doanh nghiệp. Không một CIO nào chấp nhận để tác tử tự do tương tác API mà thiếu đi chốt chặn kiểm tra gói tin sâu (Deep Inspection).
Thứ hai, sự chuẩn hóa các cơ chế ủy quyền danh tính. Thay vì dùng chung một khóa API tĩnh (API Key) cho toàn bộ hệ thống, các giải pháp hàng đầu đã triển khai các tiêu chuẩn danh tính cấp cao: Google sử dụng chuẩn SPIFFE ID để định danh từng tác tử như một thực thể hạ tầng độc lập; Gravitee và Obot ứng dụng RFC 8693 Token Exchange để ủy quyền dạng mắt xích; trong khi AgentCore áp dụng ngôn ngữ chính sách Cedar nhằm mô tả chính xác từng điều kiện kích hoạt công cụ.
Thứ ba, hiệu năng cực hạn ở tầng mã nguồn mở. Sự xuất hiện của Bifrost viết bằng ngôn ngữ Go với độ trễ xử lý chỉ 11 µs tại mức thông lượng 5.000 RPS chứng minh rằng các rào cản về chi phí overhead khi chèn gateway vào chuỗi thực thi tác tử hoàn toàn có thể được loại bỏ.
Góc nhìn triển khai thực tế cho doanh nghiệp Việt Nam
Đối với các kỹ sư và doanh nghiệp công nghệ tại Việt Nam đang triển khai các hệ thống Multi-Agent phục vụ vận hành, chăm sóc khách hàng hoặc tự động hóa quy trình nghiệp vụ (RPA thế hệ mới), việc áp dụng mô hình Agent Gateway mang lại hai giá trị then chốt:
- Tuân thủ quy định bảo vệ dữ liệu (Nghị định 13/2023/NĐ-CP): Việc ủy thác dữ liệu nhạy cảm cho các tác tử gọi API bên thứ ba tiềm ẩn rủi ro vi phạm dữ liệu nghiêm trọng. Sử dụng các gateway có khả năng tự lưu trữ trên hạ tầng riêng (VPC / On-premise) như Bifrost, Kong hoặc ContextForge qua Helm Chart cho phép doanh nghiệp cô lập hoàn toàn luồng dữ liệu, lưu vết kiểm toán chi tiết (Audit Trail) mà không làm rò rỉ dữ liệu người dùng ra đám mây công cộng.
- Kiểm soát chi phí và ngăn ngừa vòng lặp vô tận (Runaway Loops): Trong các hệ thống giao tiếp đa tác tử (A2A), nguy cơ các agent kích hoạt lẫn nhau thành vòng lặp gọi API vô hạn là bài toán nhức nhối. Một Agent Gateway kiểm soát tốt sẽ thiết lập hạn ngạch đệ quy (Recursion Depth Limit), giới hạn số lượt gọi công cụ và tự động ngắt kết nối khi phát hiện hành vi dị thường, bảo vệ ngân sách API của doanh nghiệp trước các sự cố ngoài dự kiến.
Khi nào doanh nghiệp nên chuyển đổi từ LLM Gateway sang Agent Gateway chuyên dụng?
Doanh nghiệp chỉ cần LLM Gateway nếu hệ thống dừng lại ở việc gửi prompt để nhận phản hồi dạng văn bản (text-in, text-out) và cân bằng tải mô hình. Ngay khi hệ thống bắt đầu sử dụng Function Calling, kết nối máy chủ công cụ qua chuẩn MCP, hoặc để nhiều tác tử tự phân chia công việc cho nhau qua giao thức A2A, doanh nghiệp bắt buộc phải nâng cấp lên Agent Gateway để quản trị danh tính và bảo vệ thông tin xác thực.
Cơ chế bảo vệ thông tin xác thực của Agent Gateway như Arcade hoạt động ra sao để chống rò rỉ dữ liệu?
Các giải pháp như Arcade hoạt động theo mô hình Actions Runtime, thực hiện đối soát độc lập quyền hạn của người dùng và tác tử tại thời điểm thực thi. Thông tin xác thực (API Keys, OAuth tokens) được lưu trữ và đính kèm trực tiếp tại tầng gateway khi gọi hệ thống đích; mô hình ngôn ngữ lớn (LLM) hoàn toàn không nhìn thấy và không nhận được các thông tin nhạy cảm này trong ngữ cảnh prompt, loại bỏ triệt để nguy cơ trích xuất bí mật thông qua tấn công Prompt Injection.
Bạn thấy thông tin này như thế nào? Hãy để lại cảm xúc!
Tác giả chuyên sâu về nghiên cứu trí tuệ nhân tạo, quy trình Agentic và giải pháp tự động hoá quy mô lớn.