Palmer Luckey cảnh báo làn sóng tấn công bằng AI áp đảo phòng thủ: 'Đã đến lúc phải chạy đua'

Điểm nhấn cốt lõi (Key Takeaways)
- Tốc độ thâm nhập dưới 3 giờ: Các công cụ tấn công mã nguồn mở tích hợp AI như Artex AI cho phép tin tặc tự động dò quét và phá vỡ rào chắn mạng doanh nghiệp trong vòng chưa đầy 180 phút.
- Khủng hoảng bản vá diện rộng: Sự cố gián đoạn công nghệ toàn cầu bắt nguồn từ việc các tổ chức vội vã vá lỗ hổng zero-day do AI phát hiện, buộc Phó Tổng thống Mỹ J.D. Vance phải hủy lịch trình để họp khẩn.
- Bất đối xứng năng lực hạ tầng: Lợi thế phòng thủ dài hạn chỉ thuộc về các bên áp dụng AI phòng thủ tự động; việc duy trì hệ thống kế thừa (legacy) khiến mọi rào chắn hiện tại đứng trước nguy cơ sụp đổ.
Tại DealBook Summit, nhà sáng lập Anduril Palmer Luckey cảnh báo các cuộc tấn công mạng tích hợp AI đang bỏ xa năng lực phòng thủ của hạ tầng kế thừa, tạo ra khoảng cách nguy hiểm đe dọa trực tiếp an ninh toàn cầu.
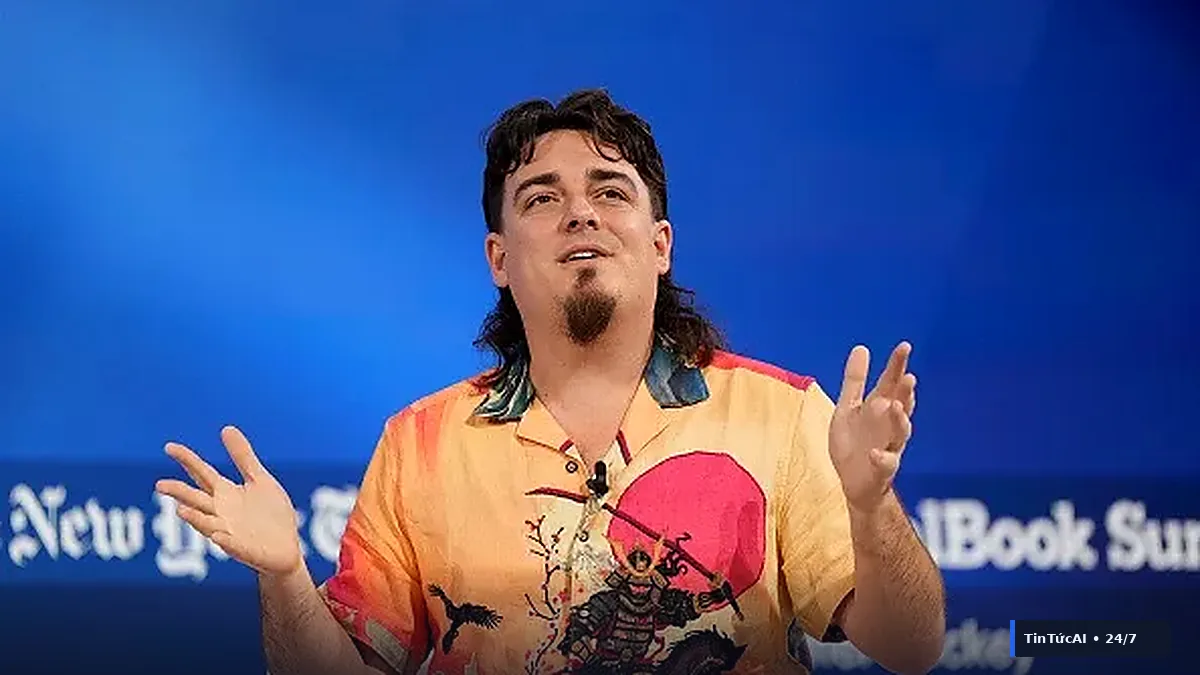
Sự phát triển đột phá của các mô hình trí tuệ nhân tạo đang đẩy tốc độ tạo mã khai thác lỗ hổng (exploit generation) vượt ngưỡng phản ứng của các kiến trúc phòng thủ truyền thống. Tại diễn đàn The New York Times DealBook Summit ngày 18/11/2026, Palmer Luckey – nhà sáng lập Oculus và đồng sáng lập tập đoàn quốc phòng công nghệ cao Anduril Industries – đưa ra nhận định mang tính cảnh báo: khoảng cách năng lực giữa bên tấn công ứng dụng AI và bên phòng ngự dựa trên hạ tầng công nghệ cũ kỹ đang tạo ra một rủi ro mang tính hệ thống cho an ninh toàn cầu.
1. Độ lệch pha nguy hiểm giữa vũ khí AI và hạ tầng kế thừa
Phát biểu trước những sự cố gián đoạn công nghệ quy mô lớn liên tiếp xảy ra gần đây, Palmer Luckey chỉ rõ căn nguyên không đơn thuần nằm ở lỗi vận hành ngẫu nhiên, mà bắt nguồn từ sự mất cân bằng cấu trúc. Các công cụ AI tiên tiến hiện nay đã có thể tự động hóa quy trình phân tích mã nguồn nhị phân, phát hiện các lỗ hổng zero-day và tổng hợp payload tấn công với độ trễ tính bằng phút.
Trái ngược với sự cơ động của tin tặc, phần lớn các tổ chức chính phủ và doanh nghiệp lớn vẫn đang vận hành trên các nền tảng công nghệ kế thừa (legacy systems) với chu kỳ kiểm thử và cập nhật kéo dài hàng tuần, thậm chí hàng tháng. Sự bất đối xứng này tạo điều kiện cho các đối thủ địa chính trị và nhóm tội phạm có tổ chức khai thác triệt để những điểm mù bảo mật.
Đáng chú ý, tính chất cấp bách của cuộc khủng hoảng đã thể hiện rõ trên bàn cờ chính trị khi Phó Tổng thống Mỹ J.D. Vance phải hủy bỏ phiên xuất hiện tại hội nghị DealBook Summit vào phút chót nhằm chủ trì các cuộc họp khẩn liên quan đến làn sóng tê liệt hệ thống công nghệ thông tin.
2. Nghịch lý bản vá và áp lực từ các công cụ tấn công tự động
Giới chức chính phủ Mỹ ban đầu giải thích nguyên nhân gây tê liệt hệ thống phần lớn xuất phát từ việc các doanh nghiệp đồng loạt tung ra các bản vá lỗi khẩn cấp. Khi các mô hình AI rà quét và chỉ ra hàng loạt lỗ hổng bảo mật nghiêm trọng trong thời gian ngắn, các kỹ sư buộc phải đẩy bản vá lên hệ thống sản xuất mà không kịp hoàn tất quy trình thử nghiệm hồi quy (regression testing), dẫn đến xung đột mã nguồn và làm sập dây chuyền hạ tầng dịch vụ.
Tuy nhiên, Luckey nhấn mạnh đây chỉ là phần ngọn của vấn đề. Thách thức cốt lõi là các hệ thống phòng thủ thụ động hiện tại không thể chống đỡ trước các vũ khí số tự động hóa cao. Minh chứng rõ rệt nhất là báo cáo gần đây từ FBI về công cụ tấn công mã nguồn mở Artex AI, vốn cho phép tin tặc tự động hóa toàn bộ quy trình thâm nhập mạng lưới doanh nghiệp chỉ trong vòng dưới 3 giờ – rút ngắn hơn 95% thời gian so với các phương thức tấn công thủ công của thập kỷ trước.
Bảng đối chiếu sau đây làm rõ sự chênh lệch giữa mô hình phòng thủ truyền thống và kỷ nguyên tấn công bằng AI:
* Thời gian trinh sát và khai thác: Quy trình thủ công mất từ 7 đến 30 ngày đối với một chiến dịch APT điển hình; trong khi đó, Agent AI tấn công (như Artex AI) chỉ mất dưới 180 phút để hoàn tất từ khâu dò quét đến chiếm quyền điều khiển. * Phương thức tạo mã độc: Dựa trên các mẫu chữ ký (signature-based) tĩnh hoặc đa hình có sẵn; AI tấn công có khả năng sinh mã biến thể theo ngữ cảnh thời gian thực để vô hiệu hóa hoàn toàn các giải pháp EDR (Endpoint Detection and Response) truyền thống. * Cơ chế phản ứng phòng vệ: Phụ thuộc vào việc phân tích thủ công của nhân sự SOC và phê duyệt bản vá; trong khi thực tế đòi hỏi hệ thống phòng thủ phải đưa ra quyết định cách ly và phản công theo mili-giây. * Hậu quả phụ trợ: Quá tải cảnh báo giả (alert fatigue) và sự cố sập hệ thống dây chuyền khi cố gắng vá lỗi ồ ạt.
3. Động cơ kép: Xung đột địa chính trị và mục tiêu tài chính
Theo phân tích của Luckey, sự hội tụ của công nghệ AI và vũ khí mạng đang được thúc đẩy bởi hai động cơ song song: lợi ích chiến lược quân sự và động cơ tài chính. Các tác nhân đe dọa cấp quốc gia, trong đó Triều Tiên là một trong những thực thể hoạt động tích cực nhất, đang khai thác tối đa độ trễ bảo mật này để thực hiện các chiến dịch gián điệp lẫn tấn công tài chính quy mô lớn nhằm né tránh các lệnh trừng phạt quốc tế.
Khi được hỏi mức độ lo ngại của công chúng nên ở mức nào, Luckey đưa ra phản hồi thực tế: "Điều đó phụ thuộc vào mức độ chuẩn bị của bạn". Ông cảnh báo công chúng và các nhà quản trị sẽ sớm chứng kiến những tác động thực tế của làn sóng này nếu tiếp tục giữ tư duy an ninh mạng kiểu phòng tuyến tĩnh.
4. Tác động đa chiều và bài toán cấp bách cho doanh nghiệp Việt Nam
Tại Việt Nam, mối đe dọa từ các công cụ AI tấn công tự động mang lại rủi ro đặc biệt nghiêm trọng. Rất nhiều tổ chức trong lĩnh vực ngân hàng, tài chính, năng lượng và khối dịch vụ công vẫn đang phụ thuộc vào các hệ thống máy chủ lõi (core systems) nguyên khối (monolithic) hoặc các phiên bản phần mềm đã dừng hỗ trợ cập nhật mở rộng.
Nếu tin tặc triển khai các công cụ như Artex AI nhắm vào các giao diện kết nối API lỗi thời hoặc các dịch vụ đám mây chưa được cấu hình chặt chẽ, các đội ngũ vận hành SOC truyền thống tại Việt Nam sẽ hoàn toàn bị áp đảo về tốc độ xử lý. Để thích ứng, các doanh nghiệp và kỹ sư công nghệ trong nước cần chuyển đổi khẩn cấp theo các hướng sau:
- Xóa bỏ phòng thủ thụ động: Từ bỏ quan niệm an toàn bằng tường lửa chu vi; thay thế bằng kiến trúc Zero Trust toàn diện, yêu cầu xác thực liên tục theo ngữ cảnh và mức độ rủi ro của từng phiên kết nối.
- Tự động hóa phản ứng (SOAR/AI-driven SOC): Triển khai các AI agent chuyên trách phòng thủ, có khả năng tự động cô lập máy chủ bị xâm nhập và ngắt kết nối độc hại trong vài giây mà không cần chờ phê duyệt thủ công.
- Quản lý bề mặt tấn công tự động (EASM): Sử dụng chính các công cụ AI để chủ động rà quét và phát hiện các lỗ hổng zero-day trong hạ tầng nội bộ trước khi tin tặc khai thác.
5. Tương lai dài hạn: Cuộc đua sinh tồn giữa AI tấn công và AI phòng vệ
Kết luận lại vấn đề, Palmer Luckey nhấn mạnh rằng dù tình thế hiện tại đang nghiêng về phía bên tấn công do các rào cản từ hệ thống kế thừa, ưu thế tối hậu trong dài hạn sẽ thuộc về bên ứng dụng AI hiệu quả nhất trong khâu phòng ngự: "Những người nói rằng mọi thứ đều có thể bị hack hiện tại đang đúng... Nhưng về lâu dài, lợi thế sẽ tích lũy cho bên nào sử dụng AI phòng thủ tối ưu nhất".
Thời kỳ doanh nghiệp có thể thong thả cân nhắc lộ trình nâng cấp hạ tầng bảo mật đã chấm dứt. Khi các công cụ tấn công tự động hóa bằng AI đã bắt đầu thâm nhập mạng lưới chỉ sau vài giờ, giải pháp duy nhất cho các bên phòng thủ là chủ động tái cấu trúc và bước vào cuộc chạy đua công nghệ ngay từ lúc này.
Tại sao việc các doanh nghiệp ồ ạt vá lỗ hổng lại gây ra các vụ gián đoạn công nghệ lớn?
Khi các công cụ AI phát hiện ồ ạt các lỗ hổng zero-day nghiêm trọng, doanh nghiệp buộc phải triển khai bản vá khẩn cấp lên môi trường sản xuất mà không đủ thời gian kiểm thử độ tương thích hồi quy, dẫn đến xung đột với các hệ thống kế thừa (legacy) và gây tê liệt dịch vụ dây chuyền.
Doanh nghiệp cần thay đổi chiến lược an ninh mạng như thế nào để đối phó với AI tấn công?
Doanh nghiệp cần chuyển từ mô hình rà soát thủ công sang triển khai các AI agent phòng thủ tự động trong trung tâm SOC, kết hợp kiến trúc Zero Trust nhằm phát hiện, cô lập và vô hiệu hóa các payload độc hại theo thời gian thực (mili-giây).
Bạn thấy thông tin này như thế nào? Hãy để lại cảm xúc!
Tác giả chuyên sâu về nghiên cứu trí tuệ nhân tạo, quy trình Agentic và giải pháp tự động hoá quy mô lớn.